

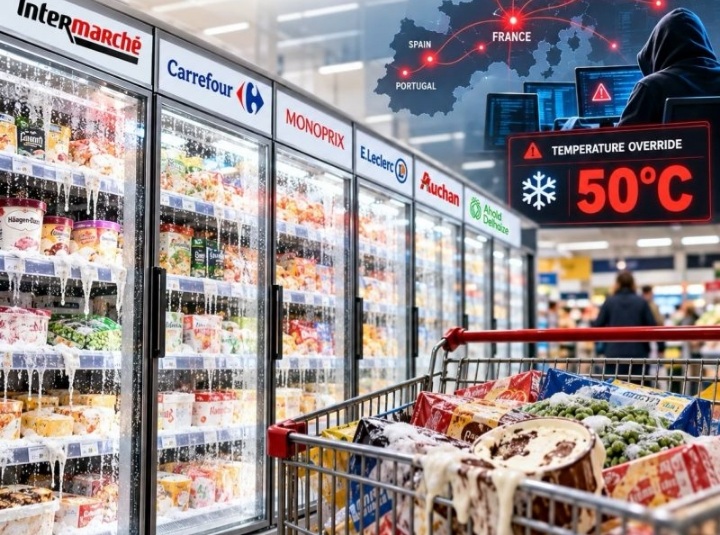
RINCIH.COM-PRANCIS. Dalam semalam, peretas dilaporkan memanipulasi sistem pendingin yang terhubung di seluruh Prancis, mendorong suhu hingga 50°C selama enam jam.
Konsekuensinya jauh melampaui gangguan TI: Produk beku dan segar hancur. Kebakaran dilaporkan di beberapa toko. Puluhan juta euro potensi kerugian secara nasional, menurut CEO Intermarché Thierry Cotillard.
“Insiden tambahan yang dilaporkan di Spanyol, Portugal, Polandia, Jerman, dan Belgia,” katanya, Selasa (13/10/2026).
Kerentanannya? Infrastruktur terhubung. Sistem pendingin supermarket modern dapat dipantau dan dikendalikan dari jarak jauh oleh penyedia pemeliharaan.
Hal ini meningkatkan efisiensi operasional namun juga menciptakan titik masuk potensial untuk serangan siber.
Pemasok teknologi Denmark Danfoss mengonfirmasi bahwa sistem manajemen pendinginan yang terdampak menjalankan firmware yang usang.
Peneliti keamanan siber di Claroty telah mempublikasikan kerentanan yang memengaruhi pengendali Danfoss pada bulan Agustus.
Dominique Pierre Locher, Retail Tech Consultant, keamanan siber penting bagi ritel dan FMCG, karena memiliki implikasi strategis: Keamanan siber kini menjadi manajemen risiko operasional.
“Serangan terhadap pendinginan dapat menghancurkan inventaris, mengganggu penjualan, dan mengancam keamanan pangan dalam hitungan jam,” katanya.
Toko terhubung membutuhkan tata kelola yang lebih kuat. Pemeliharaan jarak jauh, infrastruktur IoT, dan penyedia teknologi pihak ketiga harus diintegrasikan ke dalam pengawasan keamanan siber.
Ketahanan memiliki nilai ekonomi yang terukur.
Kontrol redundan, pembaruan firmware, segmentasi jaringan, dan prosedur darurat tidak lagi sepenuhnya merupakan keputusan TI.
“Insiden keamanan siber terpisah juga mengganggu layanan digital di Ahold Delhaize, meskipun perusahaan melaporkan tidak ada kaitan yang terbukti dengan serangan Prancis.”
Efisiensi digital menciptakan nilai. Kerentanan digital bisa menghancurkannya dalam semalam. (NcangSepti)